Viete, čo je DORA? Keď bezpečnosť zlyhá, rozhoduje odolnosť
Kybernetické útoky, technologické výpadky, geopolitické hrozby či zlyhania dodávateľov. Organizácie dnes čelia rizikám, ktorým nedokážu vždy zabrániť. O to dôležitejšia je schopnosť zvládnuť narušenie, prispôsobiť sa novým podmienkam a pokračovať v poskytovaní kľúčových služieb. Práve odolnosť organizácií bude jednou z hlavných tém konferencie Qubit Conference® Slovakia 2026, ktorá sa uskutoční 11. a 12. novembra v hoteli Ski & Wellness Residence Družba v Jasnej.
Šiesty ročník slovenskej konferencie Qubit Conference® opäť spojí odborníkov na kybernetickú a informačnú bezpečnosť, technologických lídrov a predstaviteľov organizácií, ktorí sa v praxi venujú ochrane kritických systémov, riadeniu rizík a zabezpečeniu kontinuity prevádzky. Jednou z nosných diskusií bude panel Za hranicou kyberbezpečnosti: Odolnosť ako konkurenčná výhoda, ktorý otvorí otázku, či sú organizácie pripravené nielen predchádzať incidentom, ale aj fungovať v situáciách, keď ich bezpečnostné opatrenia nedokážu narušeniu zabrániť.
Od prevencie k schopnosti zvládnuť krízu
Dlhé roky sa organizácie pri príprave na mimoriadne udalosti spoliehali najmä na Business Continuity Management (BCM), teda riadenie kontinuity činností. Jeho cieľom je zabezpečiť fungovanie alebo obnovu kľúčových procesov pri výpadkoch a krízových situáciách. V čoraz komplexnejšom prostredí však samotné plány obnovy nemusia stačiť. „BCM a odolnosť nevnímam ako dve konkurenčné disciplíny. Naopak, vzájomne sa dopĺňajú a tvoria spoločné kontinuum. BCM je základom odolnosti, umožňuje zvládať bežné narušenia a zabraňuje ich eskalácii do systémovej krízy,“ vysvetľuje Jozef Úroda, Head of ICT Risk and Resilience v Tatra banke, ktorý bude moderátorom panelovej diskusie, „Zásadný rozdiel spočíva v prístupe k samotnému narušeniu. Kým tradičné riadenie kontinuity sa sústreďuje predovšetkým na procesy, ich zachovanie a obnovu, odolnosť sa pozerá na organizáciu komplexnejšie. Vychádza z predpokladu, že nie všetkým incidentom možno predísť a že určitý pokles výkonnosti môže byť nevyhnutný. Dôležitá preto nie je iba schopnosť obnoviť pôvodný stav, ale aj pružne sa prispôsobiť situácii a zabezpečiť služby, ktoré klienti skutočne potrebujú.“
O odolnosti dnes často hovoríme v súvislosti s bankami, kritickou infraštruktúrou či veľkými spoločnosťami. V skutočnosti je však rovnako dôležitá pre malé a stredné firmy. „Tie často nemajú samostatné bezpečnostné tímy ani rozsiahle krízové plány, no výpadok jediného systému, kľúčového dodávateľa alebo človeka môže zásadne ovplyvniť ich fungovanie. Odolnosť preto nevnímam ako ďalšiu povinnosť, ale ako schopnosť firmy zvládnuť aj situácie, na ktoré nemá pripravený presný návod,“ vysvetľuje Mária Krahulecová spoluzakladateľke konferencie o kybernetickej bezpečnosti Qubit Conference®.
Nestačí obnoviť systémy. Rozhodujúce je udržať služby
Budovanie odolnosti si vyžaduje dôkladné poznanie organizácie, jej procesov, technológií, ľudí aj závislostí od externých dodávateľov. Pri vážnom narušení totiž nemusí byť možné obnoviť všetko naraz. „Organizácia musí vedieť určiť, ktoré služby sú najdôležitejšie a aké minimálne kapacity potrebuje na ich poskytovanie. Práve tento pohľad na fungovanie služieb od začiatku až do konca, označovaný ako end-to-end, patrí medzi základné princípy odolnosti. Odolnosť je o tom, byť schopný dodať klientovi službu. V kritickej situácii je potrebné vedieť určiť, čo je naozaj najdôležitejšie a najkritickejšie, čo klient potrebuje mať dostupné,“ približuje Úroda. Podľa neho je nevyhnutné poznať vzájomné prepojenia medzi procesmi, IT aktívami a tretími stranami. Práve závislosti, ktoré pri bežnom fungovaní nemusia byť viditeľné, sa počas krízy môžu stať zdrojom ďalších problémov. „Z diskusií s odborníkmi v našej komunite sa opakovane ukazuje, že najväčšou výzvou nie je vždy samotná technológia, ale schopnosť preniesť bezpečnosť do každodenného rozhodovania. Vedenie firmy musí vedieť, ktoré činnosti sú pre jej fungovanie nevyhnutné, od koho závisí a čo urobí, keď niečo prestane fungovať. Aj malá firma si môže položiť veľmi jednoduchú otázku: Dokážeme zajtra fungovať, ak nám dnes vypadne náš najdôležitejší systém alebo dodávateľ?“ vysvetľuje Krahulecová.
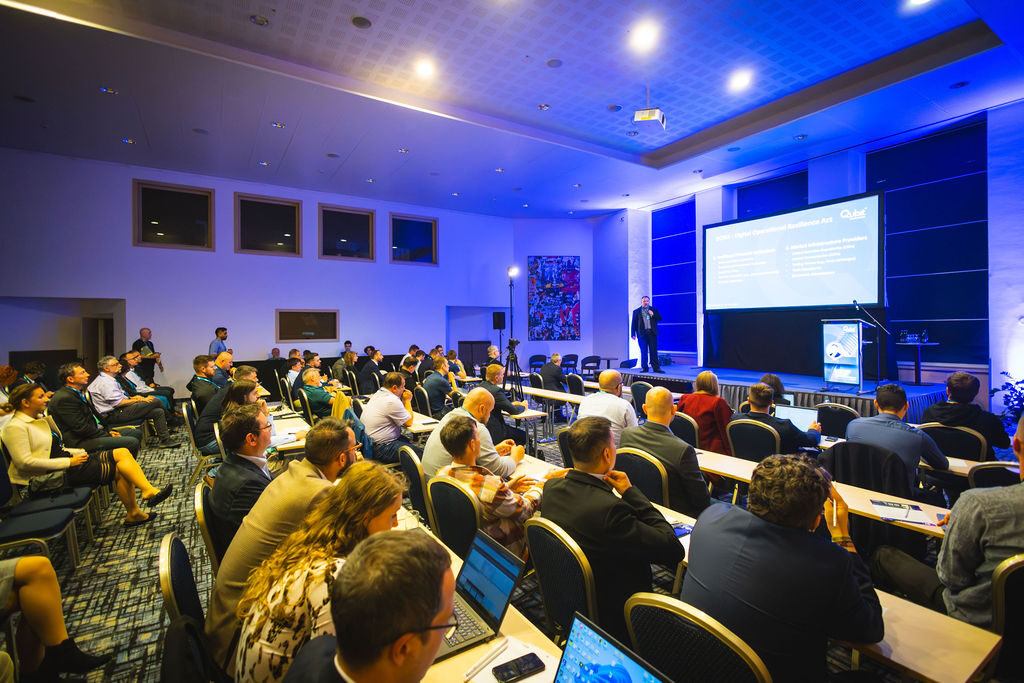
Foto: Qubit Conference®
Skutočnú pripravenosť preveria až krízové scenáre
Jedným z najdôležitejších nástrojov budovania odolnosti je testovanie. Klasické testy obnovy záloh, Disaster Recovery plány či cvičenia krízovej komunikácie zostávajú dôležité, no odolnosť posúva ich využitie ďalej. Organizácie by mali preverovať aj závažné, ale realistické scenáre, pri ktorých dochádza k súbežnému zlyhaniu viacerých systémov, procesov alebo dodávateľov. Cieľom je zistiť, či dokážu poskytovať kritické služby aj v podmienkach rozsiahleho narušenia. „Dôležitú úlohu zohrávajú aj takzvané tabletop cvičenia, pri ktorých tímy simulujú krízovú situáciu a preverujú svoje rozhodovanie, komunikáciu a reakcie. Srdcom odolnosti je adaptácia,“ zdôrazňuje Úroda. Práve testovanie podľa neho pomáha identifikovať slabé miesta, nachádzať záložné riešenia a pripraviť procesy tak, aby ich organizácia dokázala v prípade potreby rýchlo upraviť.
Úloha komunity pri budovaní odolnosti je využívanie skúseností
Jednou z najväčších hodnôt odbornej komunity je možnosť učiť sa zo skúseností druhých, nielen z vlastných zlyhaní. „Na Qubit Conference® vytvárame priestor, kde sa stretávajú odborníci z rôznych sektorov, zdieľajú svoje skúsenosti a otvorene diskutujú aj o tom, čo nefungovalo. Práve takáto výmena skúseností pomáha organizáciám lepšie sa pripraviť na situácie, ktoré ešte nezažili. Odolnosť totiž nevzniká v izolácii. Buduje sa aj cez dôveru, spoluprácu a ochotu hovoriť o problémoch skôr, než prerastú do krízy,“ vysvetľuje Krahulecová.
DORA mení pohľad na digitálnu odolnosť
Diskusia o odolnosti úzko súvisí aj s európskym nariadením DORA (Digital Operational Resilience Act), ktoré zaviedlo nové požiadavky na digitálnu prevádzkovú odolnosť finančných subjektov. DORA kladie dôraz na identifikáciu kritických funkcií, riadenie rizík spojených s informačnými a komunikačnými technológiami, kontrolu dodávateľských vzťahov či pravidelné testovanie digitálnej odolnosti. Hoci sa nariadenie primárne týka finančného sektora, jeho princípy majú širší význam aj pre organizácie mimo neho. Najmä v prostredí, kde fungovanie služieb čoraz viac závisí od externých technologických partnerov a prepojených dodávateľských reťazcov. Úroda za významný prínos DORA považuje najmä dôraz na funkcie organizácie, prísnejšie riadenie tretích strán a pokročilé testovanie kybernetickej odolnosti vrátane testovania založeného na reálnych hrozbách.
Krahulecová za dôležitý posun považuje, keď sa prestaneme pýtať iba na to, ako incidentom zabrániť, a začneme sa rozprávať aj o tom, ako budeme fungovať, keď napriek všetkým opatreniam nastanú. „Odolná organizácia nie je tá, ktorá nikdy nezlyhá, ale tá, ktorá dokáže reagovať, poučiť sa a pokračovať. A to platí bez ohľadu na jej veľkosť. V konečnom dôsledku je odolnosť najmä o ľuďoch, ich pripravenosti, vzájomnej dôvere a schopnosti rozhodovať sa aj v neistote,“ uzátvára Krahulecová.
Qubit Conference otvorí aj otázky umelej inteligencie
Odolnosť však nebude jedinou témou novembrového podujatia. Program Qubit Conference® Slovakia 2026 sa zameria aj na rastúci vplyv umelej inteligencie na kybernetickú bezpečnosť, bezpečné nasadzovanie AI do firemného prostredia, automatizovanú obranu pred útokmi, sieťovú bezpečnosť či vnútorné hrozby. Konferencia prinesie odborné prednášky, panelové diskusie a priestor na výmenu praktických skúseností medzi bezpečnostnými manažérmi, IT odborníkmi a predstaviteľmi verejného aj súkromného sektora. Jednou z otázok, na ktoré budú účastníci hľadať odpovede, bude aj „Je naša organizácia pripravená na tie narušenia, ktoré nevieme presne a úplne predvídať?“ Práve schopnosť odpovedať na túto otázku sa stáva čoraz dôležitejšou súčasťou bezpečnostnej stratégie moderných organizácií.
Zdroj: Qubit Conference®


